Хакеры уничтожили тонны еды, разморозив холодильники в сотнях супермаркетов Франции


В ночь на 12 октября злоумышленники получили удаленный доступ к контроллерам холодильного оборудования в магазинах нескольких французских продуктовых сетей и повысили температуру в витринах. По данным французских СМИ, атака затронула от 250 до 350 магазинов, сети понесли финансовые потери и были вынуждены списать продукты. Об инциденте сообщает BleepingComputer.
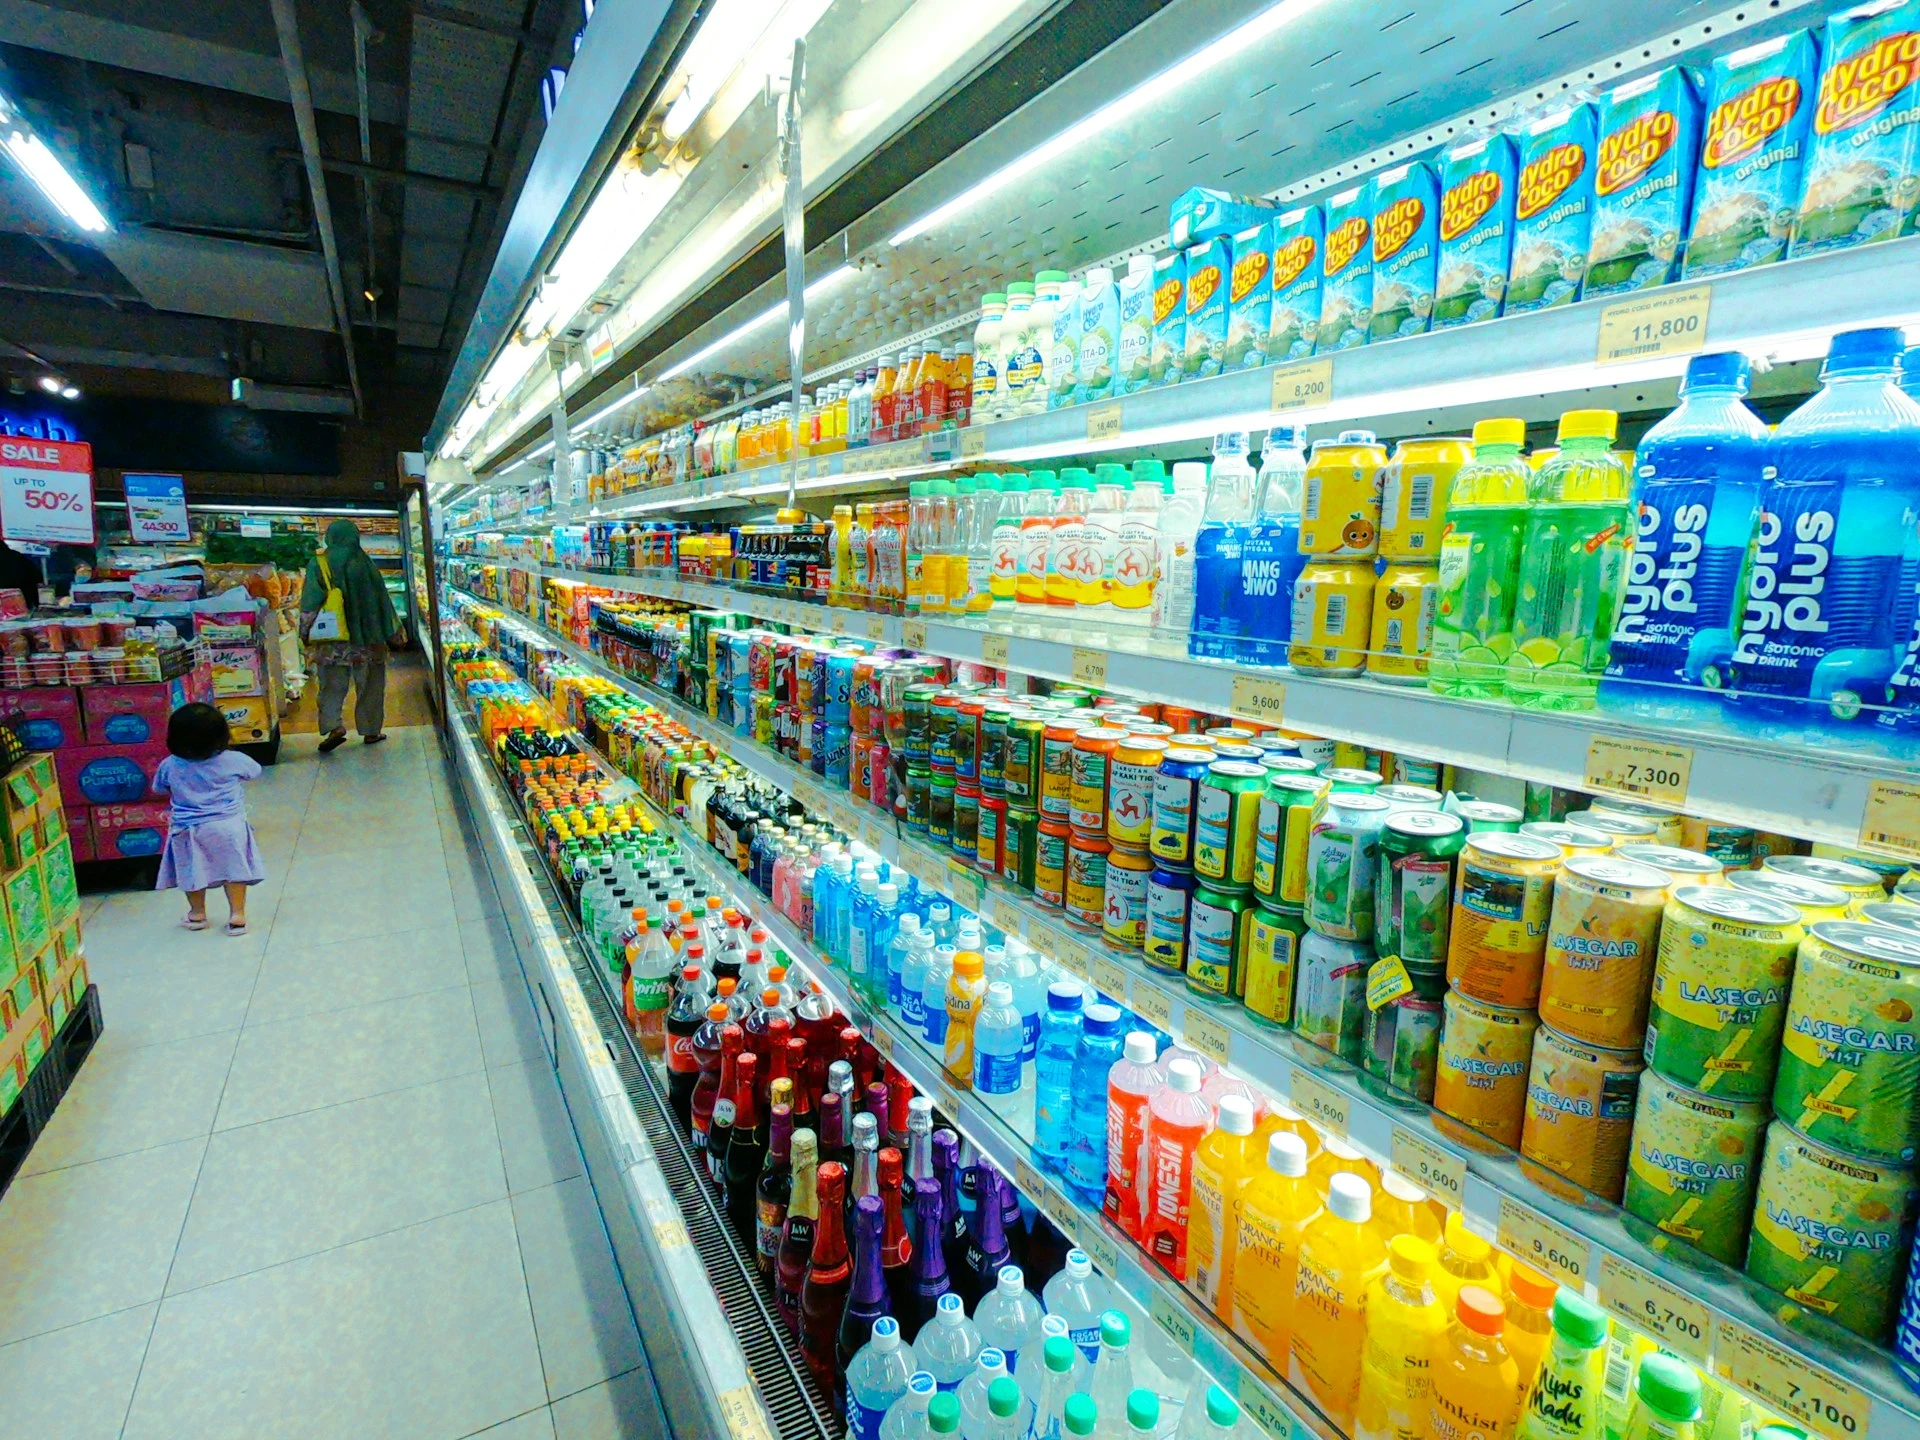
Среди пострадавших — Intermarché, Coopérative U, Carrefour Market, Monoprix, Leclerc и Super U. Хакеры взломали контроллеры со старыми версиями управляющего ПО датской компании Danfoss и запустили в них встроенную функцию автоматической разморозки. В результате температура в холодильных витринах начала расти.
Представитель Intermarché сообщил изданию, что атака предположительно пришлась на подрядчика, который обслуживает холодильные системы магазинов. Часть витрин для свежих и замороженных продуктов вышла из строя, Intermarché и сеть Netto убрали из них товары.
Список пострадавших точек компания не раскрыла. Президент Coopérative U Доминик Шельшер подтвердил атаку на несколько магазинов сети. По его словам, сотрудники работают вместе со специалистами по холодильному оборудованию, а все обстоятельства выяснит расследование. Шельшер назвал атаку на оборудование для хранения продуктов беспрецедентной и недопустимой.

Инцидент осудил еврокомиссар по сельскому хозяйству и продовольствию Кристоф Хансен. Он также назвал среди пострадавших Leclerc — лидера французского рынка супермаркетов. Прокуратура Парижа сообщила AFP о начале расследования. Следствие должно установить круг пострадавших и связь атаки с ущербом: компании заявили о потере продуктов и возгораниях.
Способ взлома пока неизвестен. В 2025 году американское агентство по кибербезопасности CISA дважды предупреждало об уязвимостях в аппаратной платформе Danfoss AK-SM 8xxA, которую применяют для управления холодильными системами и вентиляцией в продуктовом ритейле.
В мае речь шла об обходе аутентификации (CVE-2025−41450), в августе — о внедрении команд (CVE-2025−41451). Обе бреши обнаружила исследовательская группа Team82 компании Claroty. В августе 2025 года она опубликовала разбор, как с их помощью удаленно выполнить код с доступом из интернета.
Число уязвимых систем исчисляется тысячами. Генеральный директор Predicta Lab Батист Робер 12 октября обнаружил в открытом доступе 2752 системы Danfoss, из них 1590 — во Франции. Поисковик Shodan, который индексирует устройства с подключением к интернету, фиксирует более 4,5 тыс. доступных извне устройств Danfoss.
В тот же день о кибератаке сообщил нидерландско-бельгийский ритейлер Ahold Delhaize, один из лидеров мирового продуктового рынка: компании пришлось отключить часть систем. Связь между двумя инцидентами пока не установлена.
На данный момент неизвестно, использовали ли хакеры ИИ для взлома холодильных установок. BleepingComputer ранее сообщал о другом случае, когда хакеры применили ИИ-инструмент ARTEX AI и агентов Claude для атак на южнокорейские банки. Уязвимости платформы Danfoss AK-SM 8xxA известны с 2025 года, а число устройств с открытым доступом из интернета исчисляется тысячами. Поиск уязвимых устройств по всему миру и подбор способа их взлома входят в задачи, которые ИИ-агенты выполняют быстрее и дешевле человека.
Этот инцидент показывает реальные риски использования ИИ в качестве инструмента кибератак. Новая технология может изменить масштаб атак на физическую инфраструктуру. За одну ночь ИИ-агенты под управлением хакеров могут испортить десятки тысяч единиц продукции в сотнях магазинов и даже вызвать пожары.
Подпишитесь на «Инк» в Telegram. Там мы пишем нескучным языком о самом важном для предпринимателей. Подписаться.