Российским компаниям могут разрешить хранить резервные копии данных за рубежом


Российский бизнес может получить право временно выносить персональные данные клиентов за пределы страны в случае повреждения отечественной цифровой инфраструктуры. С такой инициативой Ассоциация компаний интернет-торговли (АКИТ) обратилась к премьер-министру Михаилу Мишустину 15 октября. Об этом Forbes сообщили три источника в ИТ-отрасли, знакомые с письмом; в ассоциации подтвердили его отправку.
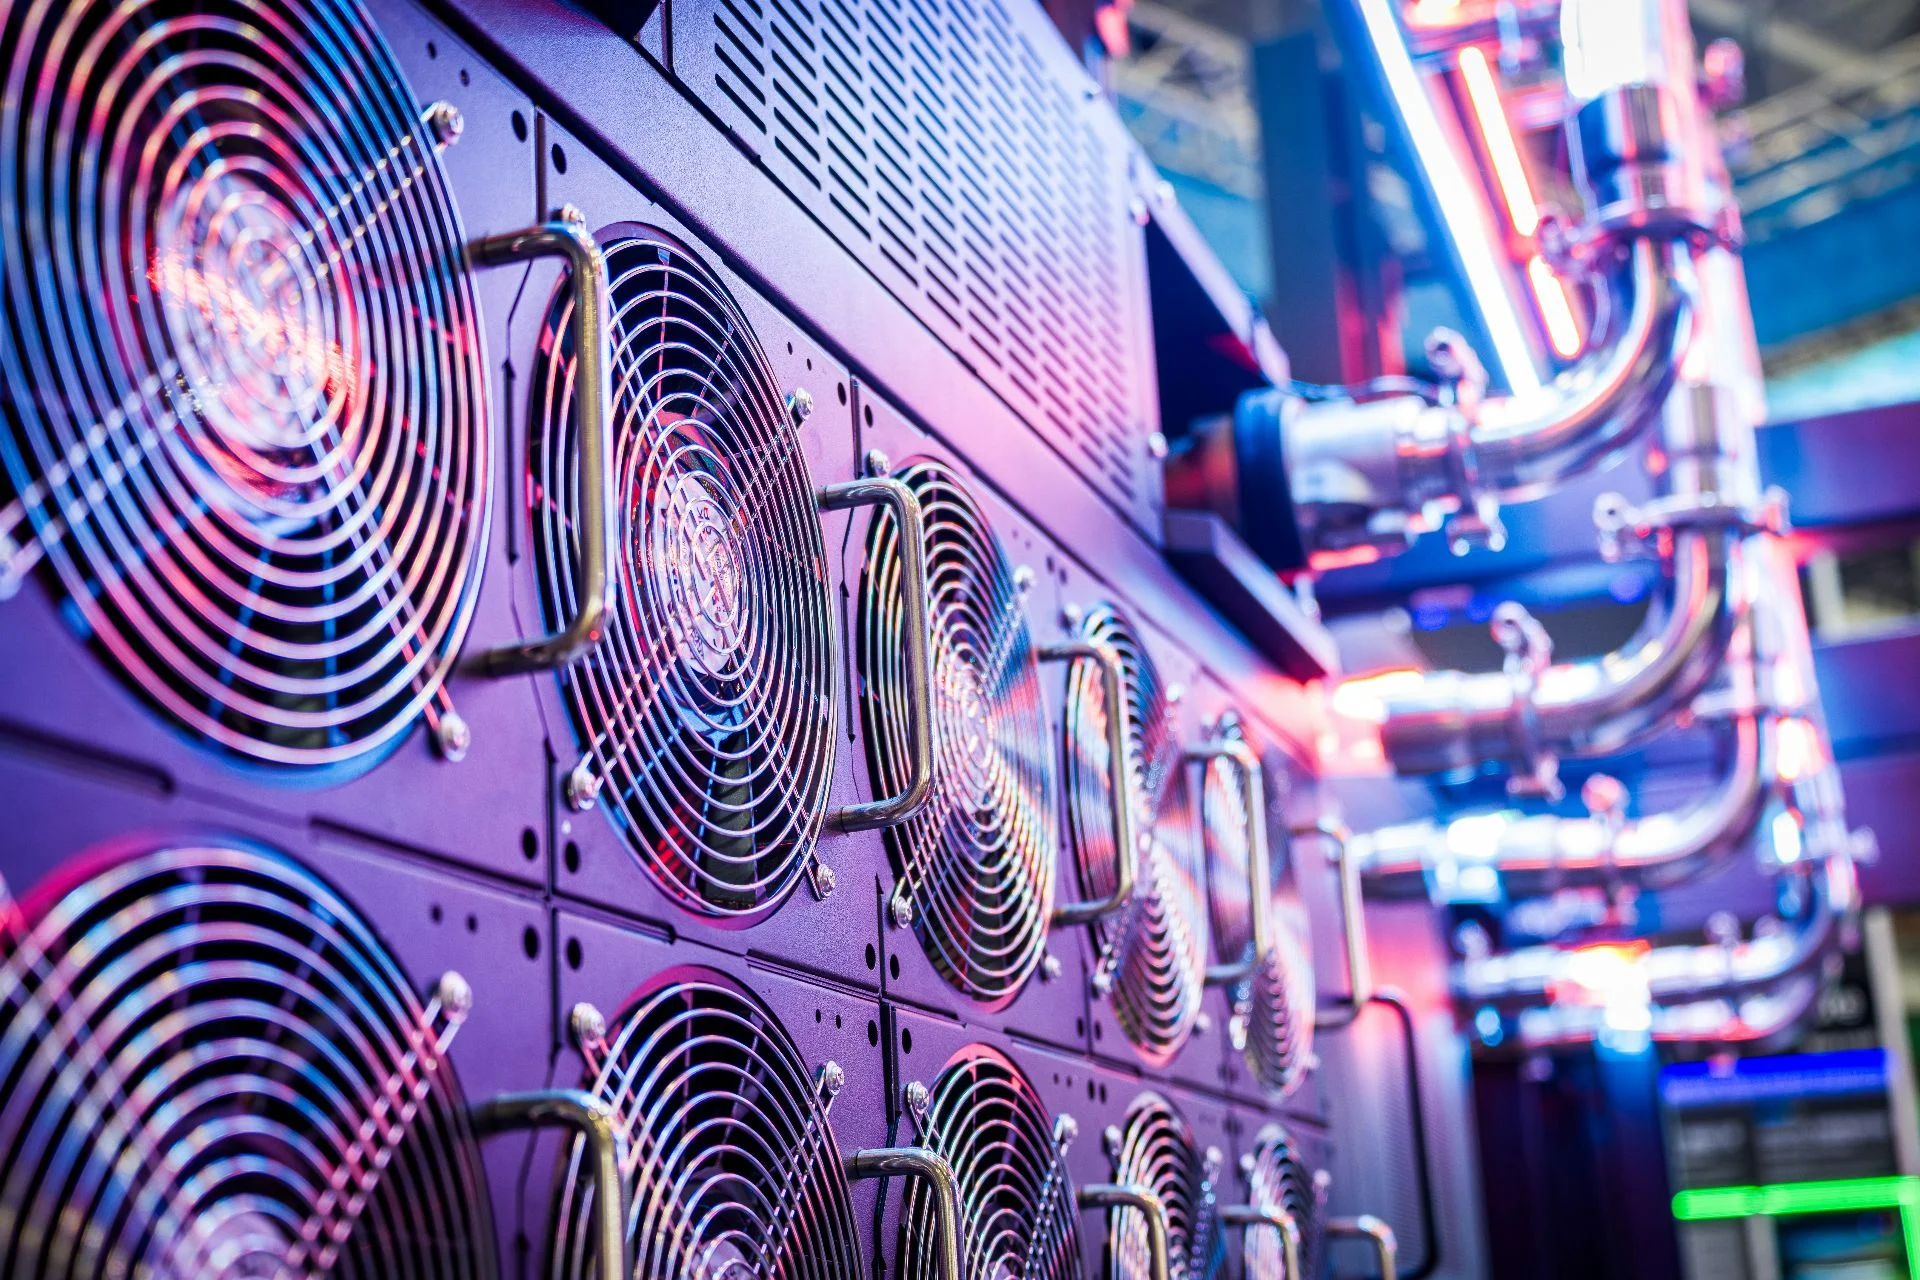
АКИТ предлагает разрешить пострадавшим компаниям использовать резервные дата-центры в дружественных государствах, если восстановить работу критически важных систем в России невозможно. Для этого потребуется временно смягчить требования законодательства о локализации персональных данных. Механизм будет доступен при официальном подтверждении инцидента и соблюдении правил информационной безопасности. Вернуться к российской инфраструктуре компании должны после устранения последствий аварии, а действие исключения предлагается ограничить 1 марта 2028 года.
Правила применения нового режима и список допустимых стран ассоциация предлагает согласовать с Минцифры и Роскомнадзором. Кроме того, АКИТ выступила против дополнительных сборов за международный трафик, который потребуется для резервирования данных и возобновления работы сервисов.
Ассоциация больших данных поддержала предложение, назвав его «логичной антикризисной мерой». В объединении считают, что при проектировании российской инфраструктуры хранения данных не закладывались риски атак нынешнего масштаба. При этом АБД настаивает, что зарубежные площадки должны использоваться как дополнительная защита, а развитие российских дата-центров необходимо продолжать, в том числе в регионах с более доступной электроэнергией.

Эксперт по защите персональных данных Алексей Мунтян, соучредитель Regional Privacy Professionals Association, указал на слабое место инициативы: если разрешение выдадут только после подтвержденного происшествия, компании не смогут полноценно использовать зарубежные площадки для превентивного резервирования. Он также считает, что при выборе стран нужно учитывать уровень защиты информации. Один из вариантов снижения рисков — хранить копии в зашифрованном виде, а ключи доступа оставлять в России.
Вопрос о резервировании обострился после октябрьских атак на российские дата-центры. Беспилотники повредили площадки «Яндекса» в Сасове, Калуге и Владимире, после чего возникли сбои в работе ряда его сервисов и других онлайн-платформ. В ночь на 14 октября атаке подвергся ЦОД Сбербанка в Балакове Саратовской области, однако, по заявлению первого зампреда правления банка Александра Ведяхина, его системы продолжили работать штатно.
Даже после изменения законодательства компаниям потребуется найти подходящие зарубежные мощности. Крупным дата-центрам нужны десятки мегаватт электроэнергии, поэтому резервирование за пределами России будет зависеть не только от разрешительного режима, но и от доступности инфраструктуры.
Подпишитесь на «Инк» в Telegram. Там мы пишем нескучным языком о самом важном для предпринимателей. Подписаться.